Los permisos de una aplicación residencial deciden quién puede ver información, realizar una acción y conservar acceso cuando cambia su responsabilidad. No son un detalle que se resuelve al final de la configuración. Una asignación excesiva puede exponer datos; una asignación insuficiente puede obligar a compartir cuentas o buscar atajos que después resultan difíciles de explicar.
Esta guía propone una forma de diseñar, revisar y probar permisos para residentes, personal de acceso y administración. El objetivo es que cada persona pueda completar su trabajo con una identidad propia y dentro del ámbito que le corresponde. Los nombres de los roles pueden variar entre herramientas; lo importante es entender sus facultades concretas y cómo se retiran.
Separar identidad, membresía y función
Una identidad representa a la persona que inicia sesión. Una membresía representa su relación con una residencia. El rol describe lo que puede hacer dentro de esa relación. Mantener estas ideas separadas ayuda cuando alguien participa en más de una comunidad o cambia de vivienda sin dejar de utilizar la misma cuenta.
No supongas que retirar una membresía debe borrar automáticamente la identidad completa. La persona podría conservar una relación legítima con otra residencia. Tampoco supongas que una cuenta activa mantiene autoridad en todos los lugares donde estuvo antes. La revisión debe hacerse en el ámbito correcto y reflejar el cambio real de responsabilidad.
Antes de conceder acceso, comprueba a qué residencia y vivienda corresponde la invitación. Un nombre conocido no sustituye esa verificación. Si hay una duda sobre representación, sigue el procedimiento autorizado de la comunidad para resolverla antes de ampliar permisos.
Escribir acciones concretas en lugar de etiquetas vagas
«Administrador» puede significar cosas diferentes: configurar módulos, invitar miembros, revisar un registro o moderar un grupo. Enumera acciones y recursos. Por ejemplo, «añadir participantes al grupo común» es más claro que «gestionar comunidad». También distingue lectura, creación, modificación, eliminación y revisión de una acción ajena.
Añade el alcance: propio hogar, residencia asignada, grupo del que se es participante o varias residencias explícitamente autorizadas. Muchos errores surgen porque se revisa si alguien tiene un rol, pero no si ese rol aplica al recurso solicitado. Una pantalla debe conservar el contexto para que la persona sepa dónde actuará.
La matriz puede ser pequeña. Empieza por las funciones que se utilizarán y amplía cuando aparezca una necesidad real. Una tabla inmensa que nadie mantiene puede ocultar más riesgos que una lista breve con límites claros, pruebas y responsables de revisión.
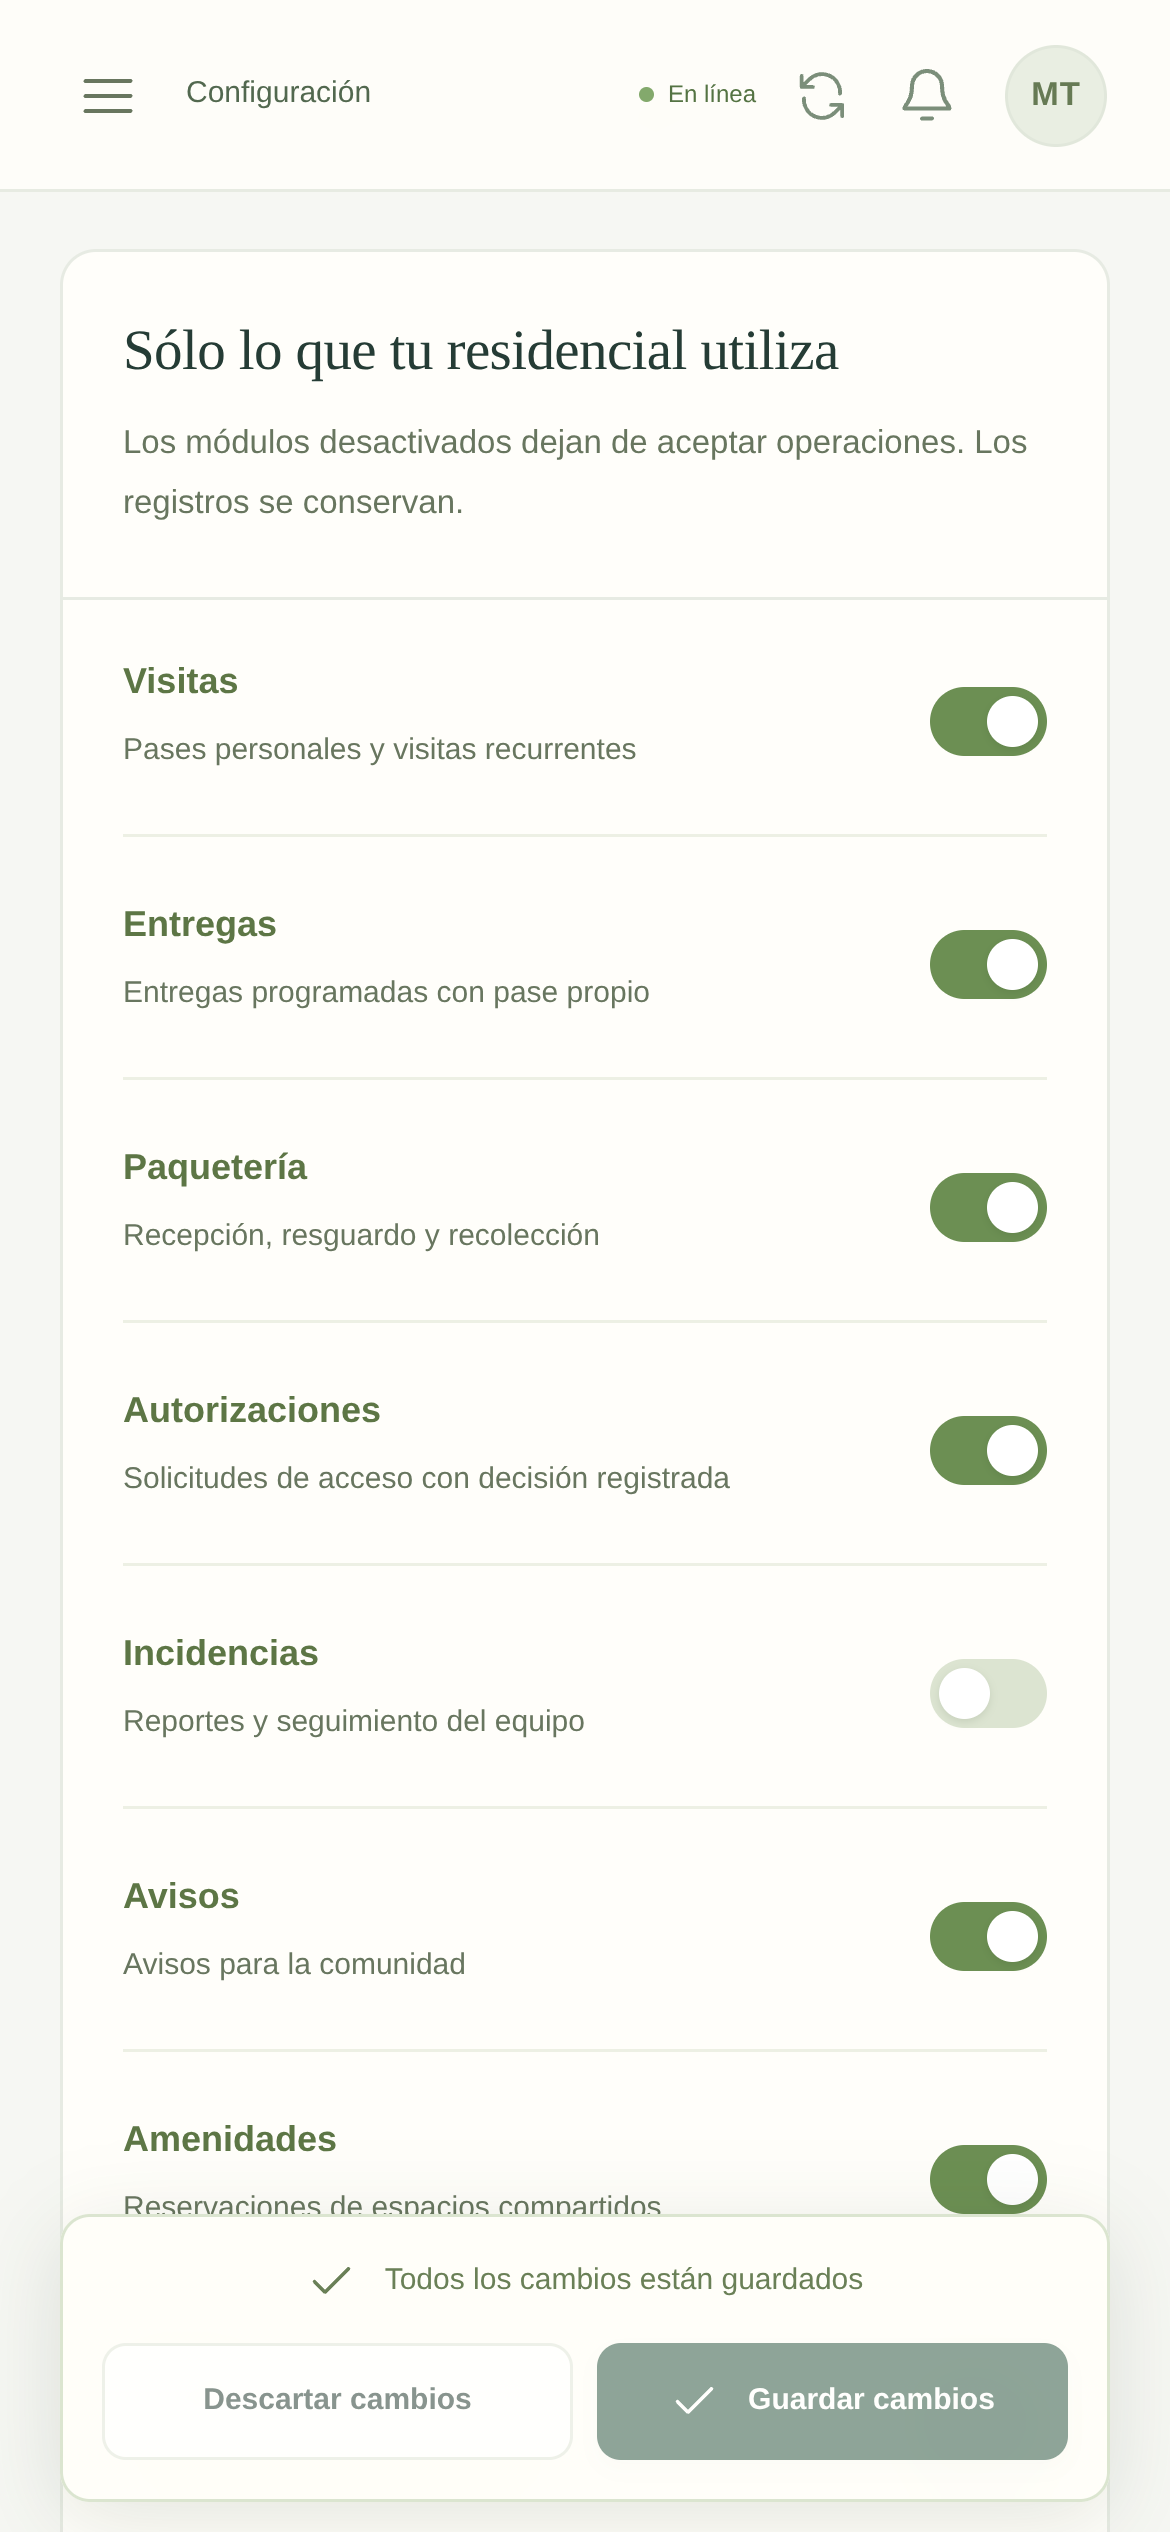 Ampliar la captura +
Configurar funciones y revisar permisos
La activación de un módulo no debe confundirse con acceso indiscriminado a sus datos. Cada rol necesita un alcance.
Interfaz real · ejemplo ilustrativoAplicar el mínimo privilegio con sentido operativo
El principio de mínimo privilegio de NIST limita las facultades a lo necesario para la tarea. No significa impedir el trabajo ni exigir autorizaciones constantes para acciones rutinarias. Significa que una capacidad sensible necesita una razón vinculada a la responsabilidad de la persona.
Si el personal necesita comprobar una invitación, evalúa qué datos requiere para hacerlo. No añadas acceso a conversaciones privadas, historiales de otras viviendas o ajustes comerciales simplemente porque están cerca en el menú. Del mismo modo, un residente puede necesitar revocar su propia invitación sin recibir facultades sobre las de otro hogar.
Revisa los permisos temporales al terminar la situación que los motivó. «Por ahora» suele convertirse en permanente cuando nadie registra una fecha o condición de revisión. La concesión excepcional debe tener propósito, responsable y una forma clara de volver al estado habitual.
Distinguir moderación común y conversación privada
Un grupo de residencia puede tener personas responsables de añadir o retirar participantes, silenciar intervenciones y moderar mensajes según reglas conocidas. Esa facultad pertenece al espacio compartido. No concede acceso general a las conversaciones privadas entre residentes, aunque los participantes también formen parte del grupo común.
En Vecino, los mensajes privados se limitan a sus participantes en la aplicación. La administración residencial y el panel central no tienen un lector general de conversaciones privadas. Los operadores de infraestructura pueden tener acceso técnico al servidor; por eso no debe describirse el servicio como cifrado de extremo a extremo.
La opción de reportar mensajes está disponible para el grupo común con una acción explícita de compartir el contenido seleccionado. No se crean nuevos reportes desde conversaciones privadas. Los registros que se compartieron voluntariamente antes de ese cambio se conservan según el proceso existente. Bloquear a un participante privado sigue siendo una acción distinta de moderar el grupo.
Probar lo que una persona no debe poder hacer
Las pruebas positivas muestran que una tarea funciona. Las negativas muestran que un límite se mantiene. Intenta abrir una conversación ajena, consultar un archivo de otro grupo o cambiar una vivienda fuera del alcance permitido usando cuentas ficticias. El resultado debe ser una denegación coherente, sin revelar información adicional innecesaria.
No limites la prueba al botón visible. Ocultar un control mejora la interfaz, pero el servidor también debe comprobar permisos. Una URL guardada, una pantalla abierta antes del cambio o una solicitud repetida no deberían conservar autoridad que ya fue retirada.
Prueba además los estados intermedios: miembro silenciado, cuenta pendiente de activación, persona suspendida y cambio de rol. Anota el comportamiento esperado para cada uno. Si dos estados tienen nombres parecidos pero consecuencias distintas, explícalo en la guía y no dependas de que el personal adivine la diferencia.
Tres momentos para revisar
Identificar tarea y recurso
Asignar el alcance necesario
Probar accesos permitidos y rechazados
Esquema editorial de la guía. Adapta el recorrido al procedimiento de tu comunidad.
Incorporar personas sin compartir credenciales
Cada integrante debe recibir una invitación por el mecanismo previsto y establecer su acceso de forma segura. No envíes contraseñas compartidas por grupos ni reutilices la cuenta de quien ocupaba el puesto. Esa práctica dificulta saber quién actuó y complica la retirada posterior.
Antes de reenviar una invitación, comprueba su estado y el destino. Un envío en cola no es prueba de entrega, y una entrega no demuestra activación. Si una persona no puede completar el proceso, verifica el caso concreto con el canal de soporte en lugar de crear identidades adicionales para esquivar el problema.
Una revisión documentada puede servir como contexto para gestionar el acceso. La residencia debe traducir los principios a un procedimiento propio, con responsables y herramientas realmente disponibles, sin anunciar controles que todavía no se han configurado.
Cambiar roles sin dejar permisos residuales
Un cambio de función debe revisar lo que se añade y lo que se retira. Si alguien deja de trabajar en el acceso y pasa a una función distinta, no basta con cambiar el nombre mostrado. Comprueba sesiones, membresías, participaciones y autorizaciones que dependían de su responsabilidad anterior.
El sistema puede revocar sesiones del ámbito afectado para que los nuevos límites se apliquen. Explica a la persona que tendrá que volver a iniciar sesión cuando corresponda. No interpretes ese cierre como un error sin revisar si fue consecuencia del cambio autorizado.
Si la persona administra varias residencias, confirma que la operación no retira relaciones ajenas al cambio. La separación por residencia evita tanto conservar acceso indebido como bloquear tareas legítimas en otro lugar. La guía de administración de varias residencias desarrolla esta revisión de contexto.
Proteger la continuidad de la administración
La retirada de un administrador requiere comprobar que queda una persona autorizada capaz de mantener la operación. Una protección contra eliminar al último administrador puede evitar un bloqueo accidental, pero no reemplaza la planificación de la sucesión ni prueba por sí sola que el nuevo responsable esté preparado.
Antes del relevo, confirma que la nueva persona puede acceder, comprender la configuración y realizar las tareas acordadas. Después retira los permisos anteriores en el momento previsto y verifica el resultado. No mantengas ambos accesos indefinidamente solo porque el traspaso ya se anunció.
Si existe una discrepancia sobre quién debe administrar, utiliza el procedimiento de verificación y decisión de la organización. El software no debería resolver conflictos de representación basándose únicamente en quién conoce una contraseña. La guía de relevo ofrece una lista de evidencias y pasos operativos.
Cada dato tiene una audiencia
La recepción y la administración consultan información según sus responsabilidades.
Imagen editorial original generada con IA.Conservar trazabilidad sin exponer contenido innecesario
Un registro de auditoría ayuda a responder quién realizó una acción, sobre qué ámbito y cuándo. No necesita contener todo el texto de una conversación ni una copia indiscriminada de archivos. Define qué hechos administrativos resultan necesarios para revisar cambios y restringe su consulta a las personas autorizadas.
Los registros de auditoría también necesitan contexto. Un cambio de política puede ser correcto y aun así parecer extraño si no existe una nota sobre el motivo. Mantén una explicación breve de decisiones importantes en el procedimiento de administración, evitando datos sensibles que no ayuden a entenderlas.
No uses la auditoría como sustituto de la revisión de permisos. Saber después que alguien accedió a información indebida no equivale a haber impedido el acceso. La trazabilidad y la autorización cumplen funciones complementarias y deben probarse por separado.
Diseñar una revisión periódica manejable
Revisa la lista de membresías activas, roles y responsabilidades con la periodicidad que necesite la operación. También debe existir una revisión cuando cambia una persona, una empresa prestadora o una configuración relevante. No esperes al calendario si ya sabes que alguien dejó de necesitar acceso.
Para cada cuenta, pregunta si la relación sigue vigente, si el rol corresponde y si hay permisos temporales que deban retirarse. Las cuentas sin actividad merecen una comprobación, pero la falta de uso no demuestra por sí sola que sean indebidas. Puede tratarse de una persona con una función ocasional.
Registra las decisiones y los casos pendientes de verificar. Evita suspender masivamente sin comprender qué servicios dependen de esas cuentas. Una revisión responsable combina límites claros con continuidad operativa y permite explicar por qué se realizó cada cambio.
Un ejercicio para comprobar tu matriz
Imagina una residencia ficticia con una administradora, dos personas de acceso y varios hogares. Una persona del equipo se retira y otra comienza su turno. La administradora invita a la nueva integrante, verifica su activación, comprueba el rol y retira la membresía que ya no corresponde. Después prueba una sesión anterior con datos sintéticos.
En un segundo escenario, un residente participa en dos comunidades. Al retirarse de una, conserva únicamente las funciones de la otra. La prueba debe comprobar también archivos y conversaciones, no solo el nombre de la residencia en el selector. La persona no debería encontrar datos anteriores mediante enlaces guardados.
En un tercer escenario, una moderación del grupo común no afecta la pertenencia del hogar ni convierte al moderador en participante de un chat privado. Este ejercicio revela si la organización está mezclando medidas que tienen finalidades distintas. Resolver esa mezcla antes de un conflicto evita decisiones improvisadas.
Preguntas frecuentes sobre permisos
¿Todos los administradores necesitan las mismas facultades? No necesariamente. La respuesta depende de lo que realmente permite la herramienta y de las responsabilidades acordadas. Si no existe separación detallada de una capacidad, documenta esa limitación y evita prometer un control granular que no puede aplicarse.
¿Bloquear a una persona elimina su historial? No debe asumirse. Bloquear, retirar de un grupo, suspender una membresía y borrar datos son operaciones diferentes. Revisa la descripción de cada acción y explica sus consecuencias antes de utilizarla para resolver una situación sensible.
¿Una cuenta con el mismo correo puede tener distintos roles? En una aplicación con membresías por residencia, puede ocurrir. Lo importante es que el ámbito esté claro y que la autorización se compruebe en cada solicitud. No uses el correo como atajo para conceder autoridad global.
Una matriz mínima para empezar
Prepara una tabla con recurso, acción, rol, ámbito y evidencia. Por ejemplo, «invitación, revocar, residente, propio hogar, prueba realizada» describe una facultad de forma revisable. Completa una fila diferente para consultar invitaciones de la residencia si corresponde al personal. No mezcles ambas acciones bajo una etiqueta general de acceso.
- Escribe el recurso exacto, incluido un archivo cuando corresponda.
- Distingue consultar, crear, modificar y retirar.
- Identifica la residencia o relación que limita la acción.
- Marca permisos temporales con su condición de revisión.
- Incluye una prueba negativa por cada límite importante.
- Asigna a alguien la revisión después de cambios de personal.
Cuando una facultad no existe con ese nivel de detalle en la herramienta, registra la limitación. No dibujes una matriz ideal que luego nadie puede aplicar. Es preferible conocer un límite y ajustar el procedimiento que comunicar a los participantes una protección que no ha sido implementada.
Pasar de la matriz a una configuración comprobada
Completa la herramienta interactiva de esta página con decisiones reales. Si no puedes explicar por qué un rol necesita una facultad, deja esa concesión pendiente y revisa la tarea. Después utiliza cuentas de prueba para verificar tanto los recorridos permitidos como las denegaciones esperadas.
En Vecino, los roles, membresías y módulos ayudan a organizar esa separación. Revisa también la política de comunicación para que los límites de cada canal se entiendan. Una configuración es más fácil de mantener cuando las personas conocen qué pueden hacer, dónde termina su responsabilidad y a quién corresponde resolver una excepción.
LLÉVALO A LA PRÁCTICA
Revisa tu preparación
Marca solo los puntos que puedas respaldar con una decisión o una prueba. Este ejercicio no certifica cumplimiento ni ejecuta cambios.
Fuentes y alcance
Referencias primarias consultadas para los puntos identificados en la guía. Los ejemplos y las propuestas de trabajo son editoriales; adapta los procedimientos a tu comunidad y consulta a las personas competentes cuando corresponda.
Información de producto: Vecino, privacidad y términos de uso.
DE LA GUÍA A TU DÍA A DÍA
Una comunidad.
Todo más conectado.
Visitas, entregas, mensajes y administración en el mismo lugar. Con los módulos que tu comunidad necesita.
Conversemos sobre tu comunidad Mismas funciones. Precio por número de unidades.