La revisión periódica de accesos digitales consiste en comprobar que cada cuenta tiene responsable, necesidad vigente y permisos acordes con su función. Debe terminar con decisiones verificables: mantener, ajustar, cerrar o investigar un pendiente. No basta con contar usuarios ni con pedir a todos que cambien su contraseña; la pregunta central es quién necesita hacer qué en cada servicio.
Esta guía está dirigida a la administración de comunidades y se limita a sus cuentas y recursos autorizados. No propone revisar cuentas personales de residentes, leer conversaciones privadas por curiosidad ni realizar pruebas de intrusión. Los cambios deben efectuarlos personas facultadas, respetando políticas, continuidad y requisitos locales. Si se sospecha una cuenta comprometida, utiliza además el procedimiento de respuesta del servicio y el soporte competente.
Empieza por un inventario de servicios y responsables
Identifica los servicios que la administración utiliza: plataforma residencial, correo, almacenamiento, facturación u otras herramientas realmente contratadas. Para cada uno, anota quién administra las cuentas, qué función cumple y dónde se consulta el estado de permisos. No incluyas contraseñas, códigos de recuperación ni secretos en el inventario. La documentación debe ayudar a encontrar responsables, no convertirse en una puerta de acceso a todas las cuentas.
Separa cuentas de personas, cuentas técnicas y accesos de proveedores. Cada tipo tiene un ciclo distinto. Una cuenta técnica puede sostener una integración y no debe cerrarse solo porque nadie la usa de forma interactiva. Una cuenta de una persona que dejó el cargo puede conservar permisos innecesarios aunque siga iniciando sesión. La revisión requiere comprender la función, no aplicar una regla ciega de actividad reciente.
Asigna un propietario funcional a cada recurso. Debe poder explicar por qué existe y quién aprueba cambios. Si no hay responsable identificado, crea un pendiente de investigación con acceso limitado a la información necesaria. No entregues permisos amplios a alguien solo para que averigüe qué hace la cuenta. El descubrimiento también debe seguir un alcance autorizado.
Compara permisos con tareas reales
Describe las tareas antes de revisar casillas: publicar avisos, gestionar invitaciones, atender incidencias o administrar miembros. Después compara esas tareas con lo que permite el rol actual. Una persona puede necesitar ver información operativa sin poder cambiar la configuración completa. La guía de permisos por rol desarrolla esta separación y evita confundir pertenencia a una comunidad con autoridad administrativa.
No copies los permisos de un compañero como método estándar de alta. Su cuenta puede contener excepciones antiguas que no corresponden a la nueva función. Utiliza un perfil definido y revisa las diferencias necesarias. Si la aplicación no permite la granularidad deseada, documenta la limitación y consulta al proveedor antes de crear soluciones improvisadas como cuentas compartidas o exportaciones generales.
Los permisos temporales requieren una condición de cierre. Por ejemplo, alguien puede coordinar visitas durante una actividad concreta sin necesitar esa facultad indefinidamente. La guía de visitas para eventos muestra por qué las autorizaciones extraordinarias deben cerrarse al terminar su propósito. La revisión periódica ayuda a encontrar excepciones olvidadas, pero no reemplaza el cierre previsto en cada tarea.
Confirma que la necesidad sigue vigente
Consulta al responsable de la función, no solo al titular de la cuenta. Pregunta si la tarea continúa, si cambió el alcance y si existe una fecha de finalización. Una respuesta como «por si acaso» necesita aclaración. Mantener acceso preventivo a todos los servicios puede aumentar exposición y dificultar saber quién debe actuar cuando surge un problema.
Al mismo tiempo, evita cerrar automáticamente por falta de uso reciente. Una cuenta puede ser necesaria para una tarea esporádica o para una contingencia aprobada. Confirma su propósito, controles y responsable antes de decidir. El objetivo es eliminar permisos injustificados, no interrumpir funciones legítimas para mejorar una estadística de cuentas activas.
Los cambios de cargo, bajas de personal, sustitución de proveedores y finalización de proyectos deben activar una revisión específica. No esperes al calendario si ya sabes que la función terminó. Distingue la fecha de salida de la persona, la transferencia de trabajo y el cierre de accesos. Una transición puede requerir coordinación, pero no compartir contraseñas ni conservar acceso personal indefinido.
Revisa sesiones y métodos de acceso por canales oficiales
Cuando el servicio lo permita, revisa sesiones, dispositivos reconocidos y métodos de autenticación mediante sus controles oficiales. La persona titular debe participar en las acciones que le correspondan. No solicites capturas con secretos ni códigos de recuperación. Si aparece una sesión no reconocida, sigue el procedimiento del servicio y consulta soporte; no intentes atribuirla a alguien solo por una ubicación aproximada.
La CISA ofrece recomendaciones sobre autenticación multifactor, contraseñas y actualizaciones para organizaciones. Son prácticas complementarias a la revisión de permisos. Una contraseña robusta no vuelve apropiado un rol excesivo, y retirar un rol no protege por sí solo otros servicios donde se reutilizó una credencial. Trata cada recurso según sus capacidades y riesgos concretos.
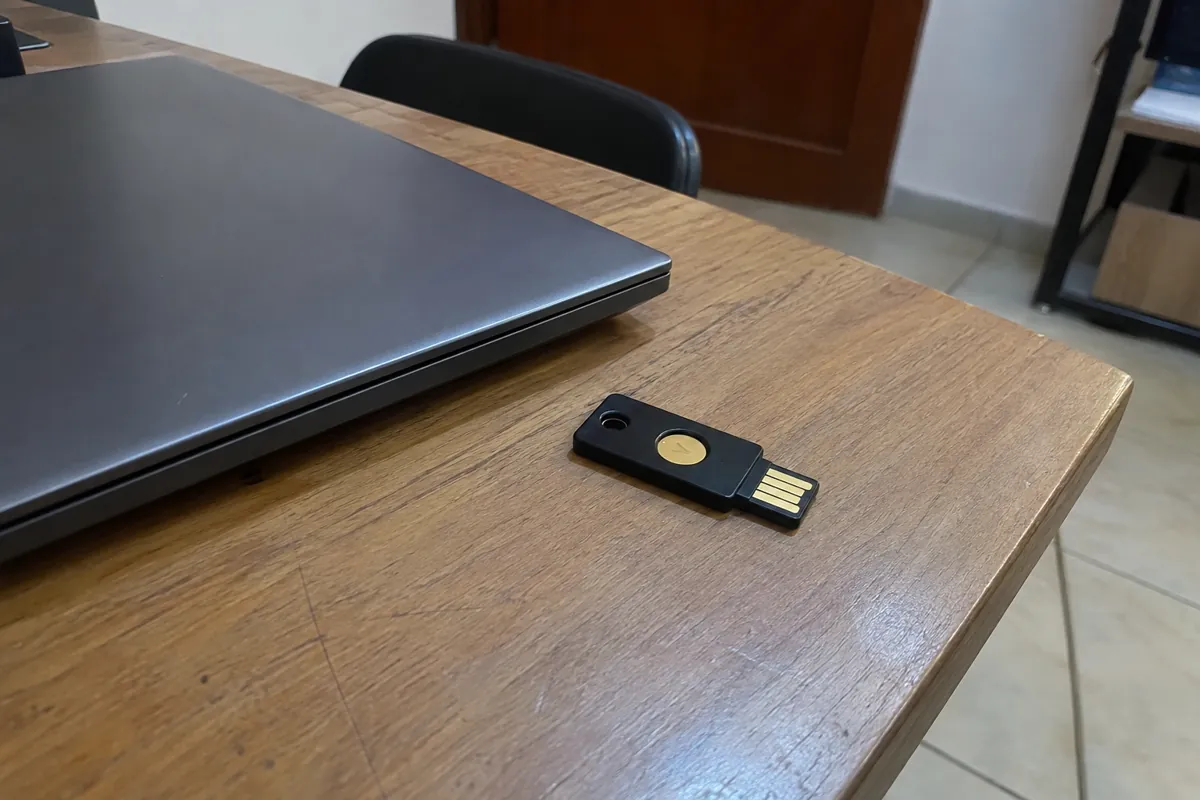
Si el servicio ofrece cierre de sesiones, comprueba qué alcance tiene y si afecta tareas en curso. No anuncies una revocación total cuando solo se cerró un dispositivo o cambió un permiso. La evidencia debe corresponder a la acción real. Cuando una operación devuelve un error o queda incierta, registra el estado pendiente y verifica antes de repetir o declarar cierre.
Prepara la decisión de una cuenta
La matriz siguiente pregunta por responsable, necesidad, correspondencia del alcance y función crítica. Devuelve tareas de revisión, no modifica cuentas. No pide nombres de usuario ni datos de residentes. Puede usarse con ejemplos ficticios durante una reunión para comprobar que el equipo distingue una investigación pendiente de una baja autorizada.
DE LA LECTURA A LA PRÁCTICA
Decisión de revisión de una cuenta
Prueba un caso de tu comunidad. Es una herramienta editorial: no realiza cambios en Vecino ni confirma decisiones legales.
Cómo hacerlo sin la herramienta
Matriz manual de cuatro preguntas con ejemplo y advertencia contra bajas automáticas.
Ejemplo de referencia: Responsable sí, necesidad sin confirmar, alcance correcto, no crítica: confirmar necesidad antes de ratificar.
El cálculo se realiza en tu navegador. Esta página no envía tus datos a Vecino ni usa almacenamiento persistente. El archivo solo se crea si eliges descargarlo. Usa ejemplos y evita información privada.
Sin JavaScript: si no hay responsable, identifica quién debe confirmar la función. Si la necesidad terminó, prepara el cierre autorizado; si está sin confirmar, obtén esa respuesta antes de ratificar el permiso. Si el alcance excede la función, revisa un ajuste. Si sostiene una tarea crítica, prepara continuidad y verificación antes de cambiarla. Cuando todas las condiciones estén justificadas, documenta mantener y fija próxima revisión, sin declarar que la cuenta es invulnerable.
En el ejemplo inicial hay responsable, la necesidad no está confirmada, el alcance parece correcto y la cuenta no sostiene una función crítica. El siguiente paso es confirmar la necesidad antes de ratificarla. La herramienta no usa una puntuación de riesgo ni decide qué persona debe conservar su empleo. Evalúa decisiones sobre el permiso dentro de un proceso autorizado.
Planifica cambios que puedan afectar el servicio
Antes de retirar una cuenta o rol, identifica dependencias: tareas programadas, documentos compartidos, integraciones y pendientes operativos. No presupongas que transferir propiedad de un archivo se resuelve al cambiar el nombre del usuario. Consulta las funciones oficiales del servicio y conserva los registros que deban mantenerse conforme a las obligaciones aplicables.
Para una función crítica, acuerda quién continúa el trabajo y cómo se comprueba el resultado. El cambio puede necesitar una ventana de mantenimiento o intervención del proveedor. No desactives una cuenta técnica sin saber qué proceso utiliza. Tampoco conserves permisos innecesarios indefinidamente por temor a cambiar: documenta la dependencia y resuélvela con el responsable competente.
Si el ajuste reduce permisos, prueba que la persona todavía puede realizar sus tareas autorizadas y que las acciones fuera de alcance ya no están disponibles. Usa datos de ensayo o casos permitidos. No pruebes con información privada ajena por conveniencia. La comprobación debe limitarse al cambio y dejar evidencia suficiente, sin convertir una revisión administrativa en una auditoría invasiva.
Revisa acceso a datos sin leer todo su contenido
Para comprobar quién puede consultar una carpeta, normalmente importa su configuración de acceso, no leer cada documento. Para revisar un rol en una plataforma residencial, interesa su alcance y función, no explorar conversaciones privadas. Utiliza la mínima información necesaria para responder la pregunta. Si se requiere una investigación de contenido por un motivo específico, debe tener autorización, límites y tratamiento apropiado.
En España, las orientaciones de la AEPD sobre comunidades sirven como referencia territorial para responsabilidades sobre datos. Otras jurisdicciones tienen sus propios requisitos. La revisión de accesos no autoriza exportar todas las bases, compartir documentos sensibles ni conservar evidencia indefinidamente. Define quién puede consultar el informe y cuánto se guarda conforme a su finalidad.
Evita informes que incluyan contraseñas, tokens, enlaces de recuperación o fotografías de pantallas con datos personales. Una referencia al rol antes y después, responsable de aprobación y resultado de la comprobación suele ser más útil que una captura indiscriminada. Cuando sea necesario conservar una imagen de evidencia, limita su contenido y protege su acceso según el procedimiento.
Registra decisión, ejecución y comprobación
Cada cuenta revisada debe terminar en un estado comprensible: mantener justificado, ajuste pendiente, cierre pendiente, ejecutado y comprobado, o investigación. Añade responsable y siguiente fecha cuando quede trabajo abierto. No marques toda la revisión como terminada porque se envió una lista de bajas al proveedor. La ejecución y su comprobación son hechos distintos.
Para una acción incierta, conserva la referencia y consulta el estado antes de repetir. Un reintento sin información puede producir notificaciones duplicadas o cambios contradictorios. Si el proveedor confirma una limitación, documéntala y define una medida compatible con el servicio, sin prometer capacidades inexistentes. La claridad del informe importa más que mostrar todas las casillas en verde.
Comunica a cada persona los cambios que afectan su trabajo mediante el canal apropiado. No publiques una lista de cuentas retiradas en el grupo de residentes si no existe una necesidad legítima. Un resumen general puede explicar que se revisaron funciones y se cerraron pendientes sin revelar detalles personales o técnicos innecesarios del sistema.
Ejemplo de una cuenta de coordinación temporal
Una persona recibió un rol para coordinar visitas durante una actividad comunitaria. El evento terminó, pero la cuenta continúa activa. En la revisión, administración identifica al responsable, confirma que la necesidad específica finalizó y comprueba que no hay otra tarea asociada. Solicita el ajuste autorizado, verifica el resultado y conserva una referencia del cierre sin revisar conversaciones privadas.
En otro servicio aparece una cuenta técnica sin actividad visible reciente. El equipo no la elimina por el mismo criterio. Investiga con el responsable y descubre que sostiene una función programada. Documenta propietario, necesidad y próxima revisión, y consulta si sus permisos pueden limitarse. Los dos casos muestran por qué la revisión debe entender funciones en lugar de aplicar una baja masiva.
Elige un calendario y revisiones por evento
Define una frecuencia según tamaño del equipo, sensibilidad de los recursos y cambios habituales. No existe aquí un intervalo universal. Además del calendario, revisa cuando alguien deja el cargo, cambia de función, termina un contrato o se detecta una posible exposición. La frecuencia debe permitir que los pendientes se resuelvan, no generar listas cada mes que nadie atiende.
Utiliza indicadores de proceso: cuentas sin responsable, revisiones vencidas, ajustes pendientes y tiempo hasta comprobar el cierre. No los conviertas en rankings de personas ni en una promesa de seguridad. Un descenso puede indicar mejora, pero también cambios de alcance o registros incompletos. Explica fuente y período para que el equipo pueda interpretar los resultados.
Si la revisión surge tras un mensaje sospechoso, consulta también la guía de prevención de suplantación. La respuesta a un incidente puede requerir pasos urgentes distintos del calendario ordinario. No esperes a la siguiente reunión para comunicar una posible cuenta comprometida al servicio afectado y al responsable competente.
Preguntas frecuentes
¿Cambiar contraseñas completa la revisión?
No. También debes confirmar responsable, necesidad, alcance y dependencias. Una credencial nueva puede seguir asociada a permisos excesivos o a una función que terminó.
¿Hay que borrar toda cuenta inactiva?
No automáticamente. Algunas sostienen tareas ocasionales o técnicas. Comprueba función y continuidad antes de decidir, y aplica el procedimiento autorizado.
¿Es necesario leer mensajes privados?
No por el mero hecho de revisar permisos. Comprueba configuración y funciones con la mínima información. Cualquier investigación de contenido requiere un motivo, autorización y límites específicos.
¿Cuándo puede darse por cerrada una baja?
Cuando la acción autorizada se ejecutó y se comprobó su alcance real, incluyendo dependencias y excepciones pertinentes. Una solicitud enviada o un botón presionado no son por sí solos evidencia de cierre.
Revisa primero lo que no tiene dueño claro
Empieza por cuentas sin responsable, permisos temporales vencidos y cambios de función recientes. Consulta con Vecino las opciones de roles y configuración disponibles, comprobando su alcance real antes de diseñar el proceso de revisión.
Fuentes y alcance
Las referencias respaldan los puntos identificados en la guía. Los ejemplos son editoriales. Las normas dependen de cada país y comunidad; consulta su ámbito antes de aplicarlas.
- CISA: recursos para pequeñas y medianas organizaciones — Recomendaciones técnicas de prevención, no certificación de una aplicación ni norma residencial local.
- AEPD: comunidades de propietarios (España) — Referencia territorial española para responsabilidades de protección de datos; no extender como norma internacional.
Autoría: Equipo editorial de Vecino. Ilustraciones editoriales generadas con IA; no representan clientes ni casos reales.